レポート
【セキュリティ対策の第一歩】EPP、UTM、そしてEDRの違いとは?企業を守る基本を解説!
企業のセキュリティ対策に必須のEPP、UTM、EDRの違いと役割を初心者向けに解説します。多層防御で企業を守る方法を学びましょう。
SOCの基本的な情報から外部委託(MSS)を選ぶ際のポイントなどを解説します。
サイバー攻撃が巧妙化と多様化の一途をたどる中、その脅威はもはや大規模企業だけの問題ではありません。セキュリティ対策への需要・関心が高まりを見せる中で、EDR(Endpoint Detection and Response)といった高度なセキュリティ技術においては、その運用の複雑さが新たな課題となっています。
このような背景のもと、脅威をリアルタイムで検知し、初期対応を行う責務を負うのが、SOC(Security Operations Center:セキュリティ運用センター)です。
この記事では、SOCの基本的な役割から、その監視・対応の具体的な機能までを解説します。

SOC(※読み:ソック)とは、「Security Operation Center」の略称で、組織のネットワーク、サーバー、エンドポイントなどを対象に、セキュリティインシデントの「監視」「検出」「分析」「対応」を一元的に行う専門組織のことです。主な役割は、セキュリティインシデントを未然に防ぐこと、そしてインシデント発生時に迅速に対応することにあります。いつ起こるかわからないセキュリティの問題やサイバー攻撃に備え、24時間365日ログの監視等を行っています。
SOCの業務は、インシデント発生前後のサイクルを回すことで、セキュリティレベルを継続的に改善していきます。
フェーズ1:監視と検出(Monitoring and Detection)
フェーズ2:分析とトリアージ(Analysis and Triage)
フェーズ3:対応と回復(Response and Recovery)
SOCは、インシデント発生の当事者(ユーザー)などと協力・連携しながらこれらの対応を行います。
SOCの構築には大きく分けて2つの形態があり、組織の規模や予算、社内の人材に合わせて最適な方を選択する必要があります。
インハウス(自社運用)
自社専任のチームを組織内に構築する形態です。
特徴とメリット
自社固有のシステム構成や独自のセキュリティポリシーに合わせた柔軟なカスタマイズが可能です。また、有事の際も自社で危機管理体制を完全にコントロールできるため、迅速な意思決定が期待できます。
課題とデメリット
24時間365日の監視体制を維持するための膨大な人件費や設備投資が必要です。また、高度な専門スキルを持つ人材の確保・育成は極めて難しく、常に変化する最新の脅威情報を自力で収集し続けなければならない負担があります。
最適な組織
潤沢な予算と、独自の専門チームを維持できるリソースを持った大企業や金融機関などに適しています。
アウトソース(MSS:マネージドセキュリティサービス)
外部の専門ベンダーにSOC機能を委託する形態です。
特徴とメリット
自社で設備や人員を抱えないため、初期費用や運用コストを大幅に抑えることができます。プロによる高度な監視体制を短期間で導入でき、ベンダーが持つ最新の脅威知識に基づいた防御が受けられる点も大きな魅力です。
課題とデメリット
契約の範囲外(サービス対象外)のインシデントには対応が難しかったり、自社独自の細かい運用ルールに完全に対応しきれなかったりする場合があります。
最適な組織
社内にセキュリティの専門家が不足している中小企業や、コストを抑えつつ迅速に高度なセキュリティを確保したい組織に最適です。
SOCを組織内に持つ、または外部サービスを利用することで、企業は受動的な防御から脱却し、能動的なセキュリティ体制を確立できます。
メリット1:被害の早期発見と最小化
24時間365日の継続的な監視により、攻撃の兆候や不審な挙動を早期に察知できます。これにより、被害が拡大する前にシステムを隔離(封じ込め)し、事業への影響を最小限に抑えることが可能です。
メリット2:セキュリティ投資の最適化と効率化
SIEMなどの専門ツールを専門チームが集中して運用することで、多岐にわたるセキュリティ機器からのアラートを効率的に分析できます。これにより、不要なアラート対応(誤検知)にかかるリソースを削減し、セキュリティ投資対効果(ROI)を高めることができます。
メリット3:コンプライアンスの順守と信頼性の向上
個人情報保護法や業界固有の規制など、多くのコンプライアンス要件は、セキュリティインシデントへの迅速な対応と報告を求めています。SOC体制は、こうした要件を満たし、顧客や取引先からの信頼性を維持するために不可欠です。
アウトソース(MSS)を選択する場合、以下の点を総合的に評価することが重要です。
|
評価ポイント |
チェックすべき内容 |
|
対応範囲とカバレッジ |
・24時間365日の監視体制か |
|
初動対応の |
・アラート発生から初動措置(封じ込め)までの目標時間(SLA)は |
|
専門性と技術力 |
・サービス提供者が、最新の脅威インテリジェンスや高度なEDR解析 |
|
レポーティングと |
・検出された脅威に関する詳細なレポートと、セキュリティ改善のための |
|
連携の柔軟性 |
・既存のセキュリティ機器や、将来的に導入する予定のシステムとスム |
弊社ハイテックシステムでは自社独自のサイバーセキュリティブランド「TSOC」を設け、日々変化するサイバー攻撃に対応する下記サービスをハイクオリティ・低コストでお客様に提供しています。
・TSOC EDR運用サービス
・セキュリティログ監視サービス
・TSOC 脆弱性診断サービス
サービスの詳細については、こちらからご確認いただけます。
■サービス紹介ページ
https://www.hightech.co.jp/service
■サービス概要資料DLページ
https://info.hightech.co.jp/download?hsCtaAttrib=191836284474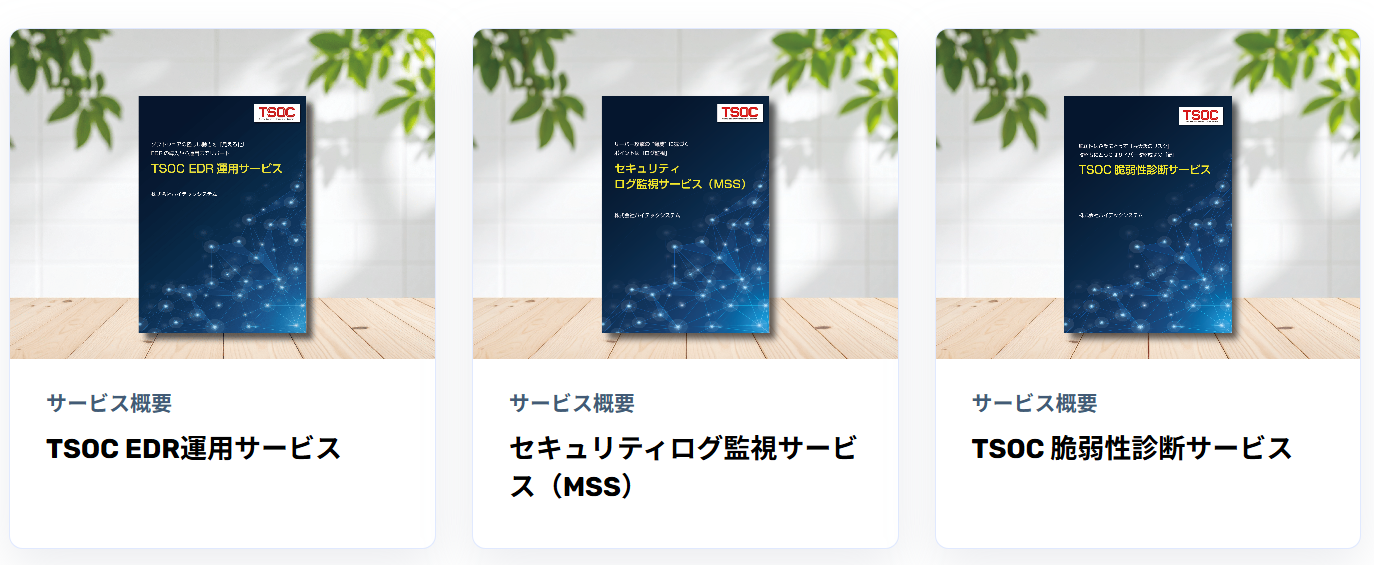
SOCは、現代のサイバーセキュリティ戦略において、「事前の予防」と「事後の対応」を繋ぐ中核機能です。自社リソースが限られている場合でも、TSOC EDR運用サービスのようなマネージドサービスを活用することで、高度なセキュリティ監視・運用体制を構築することが可能です。ご興味がありましたら下記ボタンよりお気軽にお問い合わせください!
企業のセキュリティ対策に必須のEPP、UTM、EDRの違いと役割を初心者向けに解説します。多層防御で企業を守る方法を学びましょう。
中小企業がサプライチェーン攻撃の標的となる理由と具体的な対策を解説。セキュリティ強化のための実践的な方法を紹介します。